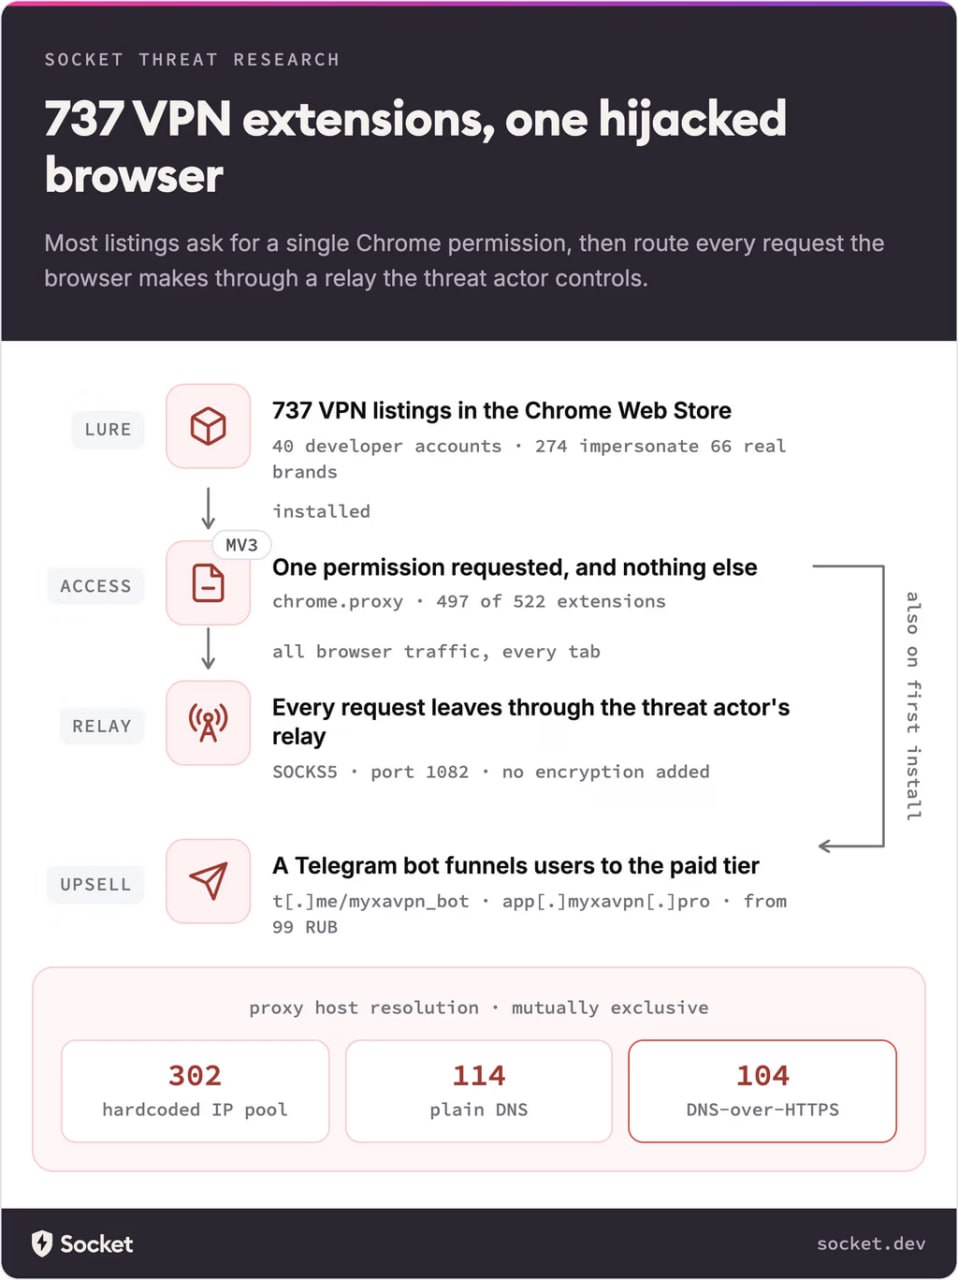
Мошеннические VPN-расширения в браузерах — это поддельные дополнения, которые маскируются под известные VPN-сервисы, но на самом деле перенаправляют весь трафик пользователя через прокси-серверы злоумышленников. Такие расширения часто распространяются через официальные магазины браузеров, например, Chrome Web Store, и ориентированы на пользователей, ищущих способы обхода блокировок и защиты приватности.
Основной механизм работы этих расширений заключается в использовании API браузера для перенаправления всего интернет-трафика через SOCKS5-прокси, контролируемые злоумышленниками. При этом трафик не шифруется дополнительно, что позволяет операторам прокси видеть все запросы, включая адреса сайтов, реальные IP-адреса пользователей и даже содержимое незашифрованных соединений. Это ставит под угрозу конфиденциальность и безопасность пользователей.
Масштаб и методы распространения
В 2026 году исследователи выявили кампанию, включающую более 700 таких расширений в Chrome Web Store, из которых около 94% были нацелены на русскоязычную аудиторию. Многие из них имитировали популярные VPN-бренды, такие как Proton VPN, NordVPN, Surfshark и другие, чтобы вызвать доверие у пользователей. Расширения распространялись через десятки аккаунтов разработчиков, часто создаваемых массово с минимальными затратами.
Для обхода антивирусов и DNS-фильтров мошенники использовали технологии DNS-over-HTTPS через Cloudflare и Google, что позволяло скрывать запросы к прокси-серверам и затрудняло обнаружение вредоносной активности. Кроме того, расширения предлагали платные подписки на «премиум-версии», хотя реальные серверы в заявленных регионах отсутствовали.
Опасности и последствия использования
Установка таких расширений приводит к тому, что все данные пользователя становятся доступны злоумышленникам. Это включает историю просмотров, личные данные, пароли и другую чувствительную информацию. Кроме того, злоумышленники могут использовать полученные данные для дальнейших атак, мошенничества или продажи информации третьим лицам.
Проблема усугубляется тем, что Google и другие платформы не всегда успевают оперативно удалять все поддельные расширения и блокировать аккаунты их разработчиков. Злоумышленники применяют методы обфускации кода и массового клонирования, что затрудняет автоматическое обнаружение и удаление.
Рекомендации по защите
Пользователям рекомендуется тщательно проверять разработчика и отзывы перед установкой VPN-расширений, отдавать предпочтение официальным сайтам и приложениям проверенных сервисов. После удаления подозрительных расширений стоит проверить настройки прокси в браузере и сменить пароли, особенно если они вводились во время использования расширения.
Для организаций и специалистов по безопасности важно мониторить появление подобных угроз и информировать пользователей о рисках, а также сотрудничать с платформами для улучшения механизмов проверки и удаления мошеннических расширений.