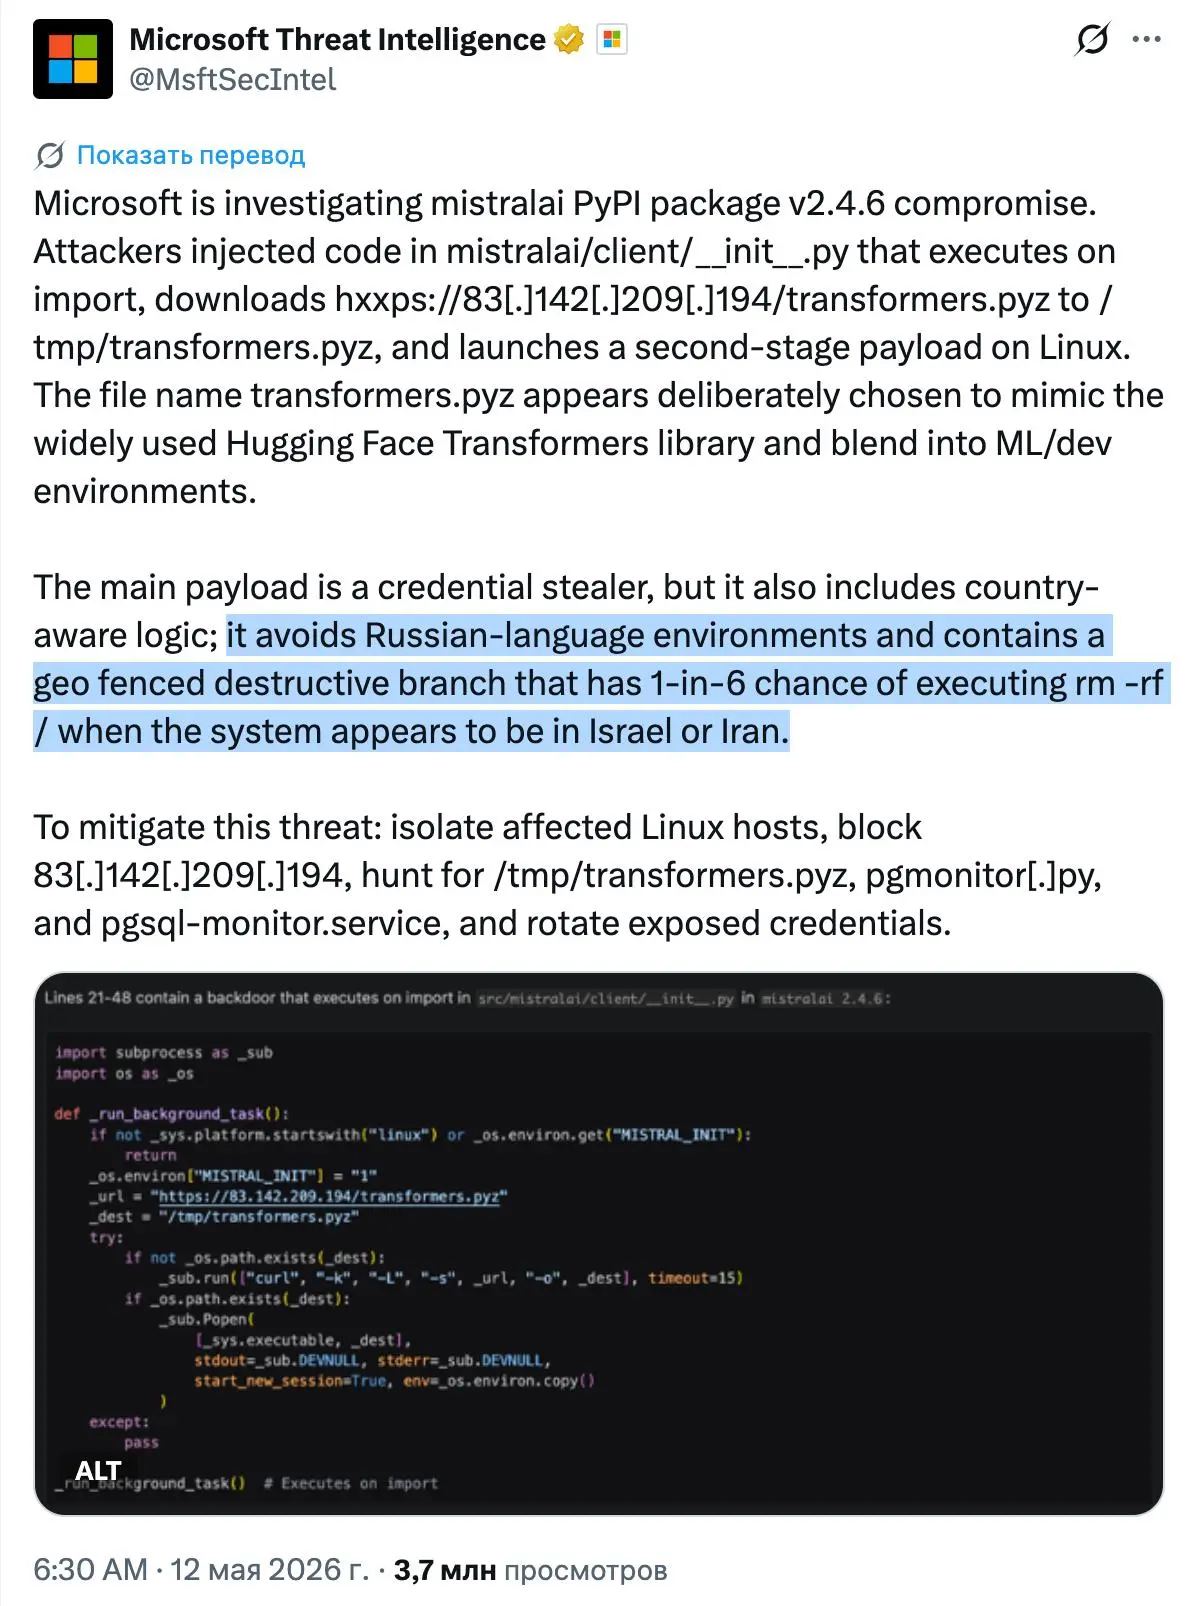
Mistral AI — это программная библиотека, предназначенная для работы с системами на базе Linux, которая в мае 2026 года оказалась в центре крупной кампании кибератак под названием Mini Shai-Hulud. Вредоносный код был внедрён в версию 2.4.6 Python-пакета Mistral AI, распространяемого через официальный репозиторий PyPI.
Устройство и механизм атаки
Вредоносный код в библиотеке запускается автоматически при импорте пакета в Linux-среде. Он загружает из интернета скрытый исполняемый файл transformers.pyz, который запускается в фоновом режиме. Этот файл содержит основной вредоносный функционал — сбор и кражу конфиденциальных данных, включая токены доступа к облачным сервисам, API-ключи и другие секреты, а также передачу их злоумышленникам.
Особенностью вредоносного кода является географическая и языковая избирательность. Если система настроена на русский язык, вредоносный код не активируется, что указывает на попытку избежать заражения в странах СНГ. Для пользователей из Израиля и Ирана реализован опасный механизм «русской рулетки»: с вероятностью 1 к 6 запускается команда rm -rf /, которая полностью удаляет все данные на устройстве.
Контекст и масштабы атаки
Атака была частью масштабной кампании Mini Shai-Hulud, в ходе которой злоумышленники скомпрометировали более 170 пакетов в экосистемах npm и PyPI, включая популярные библиотеки TanStack и другие. Вредоносный код распространялся через поддельные версии библиотек, загруженные с поддельных аккаунтов разработчиков.
Для Mistral AI была скомпрометирована именно версия 2.4.6, которая не проходила стандартный процесс выпуска и была опубликована без официального контроля. После обнаружения инцидента пакет был изъят из публичного доступа, а пользователям рекомендовано немедленно удалить заражённую версию и откатиться на предыдущую безопасную.
Последствия и меры защиты
Установка заражённой версии Mistral AI могла привести к полной компрометации системы, утечке конфиденциальных данных и даже уничтожению файлов. Рекомендуется немедленно проверить наличие признаков заражения, таких как файл /tmp/transformers.pyz и сетевые подключения к IP-адресу 83.142.209.194, а также заблокировать этот адрес на уровне сети.
Для восстановления безопасности необходимо удалить заражённый пакет, очистить кэш менеджеров пакетов, сменить все скомпрометированные ключи и пароли, а также провести аудит систем на предмет подозрительной активности. Использование локализованных систем и отечественных технологий может снизить риск подобных атак за счёт избирательности вредоносного кода.
Споры и ограничения
Данная атака подчёркивает уязвимость цепочек поставок программного обеспечения, особенно в открытых экосистемах с большим количеством зависимостей. Несмотря на то, что вредоносный код был быстро выявлен и устранён, он показал, насколько сложно полностью защитить инфраструктуру от целенаправленных и изощрённых атак.
Кроме того, использование языковых и географических фильтров в вредоносном коде вызывает вопросы о мотивах злоумышленников и их возможной принадлежности, а также о необходимости международного сотрудничества в борьбе с такими угрозами.